Domain tbek.de kaufen?
Wir ziehen mit dem Projekt
tbek.de um.
Sind Sie am Kauf der Domain
tbek.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tbek.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Reise-Set für Hygieneartikel: Beutel + Becher + Seifenschale – sortierte FarbenReise-Set für Hygieneartikel: Beutel + Becher + Seifenschale – sortierte FarbenDas Set besteht aus einem Zahnbürstenetui, einem Becher und einer Seifenschale. Ein solches Reise-Set ist definitiv ein unverzichtbares Accessoire für jeden Touristen! Das Reise-Set ist aus strapazierfähigem Material gefertigt. Es gewährleistet den sicheren Transport von Hygieneartikeln. Es eignet sich perfekt für Reisen, Ausflüge von Kindern in Ferienlager, Sommercamps, Geschäftsreisen usw.Es ist ein unverzichtbarer Begleiter auf jeder Reise, eignet sich aber auch perfekt für das heimische Badezimmer.Produktsicherheit (Lieferantenangaben)Sicherheits- und Anwendungshinweise des Lieferanten: 1. Nicht in der Mikrowelle verwenden. 2. Dieses Produkt ist kein Spielzeug – außerhalb der Reichweite von Kindern aufbewahren. 3. Kontakt mit scharfen Gegenständen vermeiden, um Beschädigungen vorzubeugen. 4. An einem trockenen Ort aufbewahren, um Verformungen zu vermeiden. 5. Keinen hohen Temperaturen und direkter Sonneneinstrahlung aussetzen.0,62 €*Versand: 8,38 €Sichere Weiterleitung zum Anbieter
-
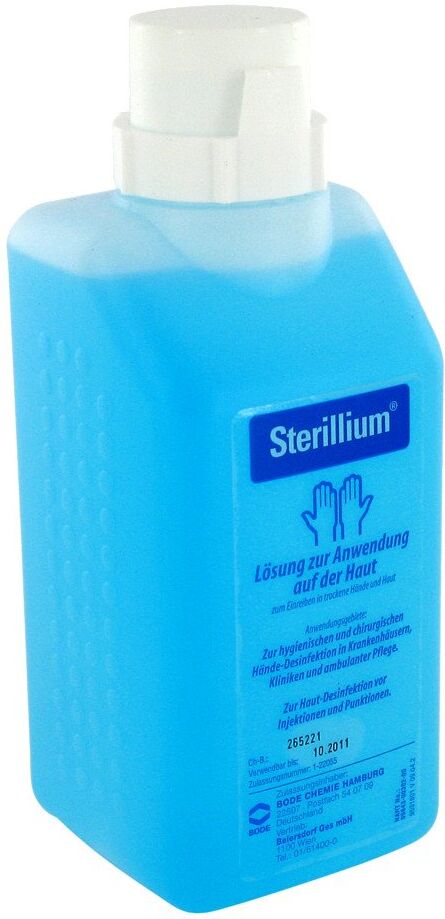
Sterillium Lösung DesinfektionsmittelAnwendungsgebiet von Sterillium Lösung DesinfektionsmittelSterillium Lösung Desinfektionsmittel ist umfassend wirksam gegen Bakterien, Hefepilze und behüllte Viren. Zu den behüllten Viren zählen u. a. Influenzaviren (Influenza wird auch als echte Grippe bezeichnet.) Das Desinfektionsmittel ist besonders hautverträglich und rückfettend. Erhöht die Hautfeuchtigkeit bei regelmäßiger Anwendung. Ausgezeichnete Verträglichkeit auch bei Langzeitanwendung. Hervorragende Sofortwirkung. Farbstoff- und parfümfrei. Sterillium Lösung Desinfektionsmittel - Hyygiene und Desinfektion für Zuhause. Bestens geeignet als Bestandteil der Hausapotheke. Hygienische und chirurgische Händedesinfektion zum Einreiben – unabhängig von Waschbecken und Wasser. Für alle Bereiche, in denen Hygienen relevant ist, wie z. B. im Gesundheitswesen und Industrie, in der häuslichen Kranken-, Alten- und Säuglingspflege, bei der Heimdialyse. Wirkstoffe / Inhaltsstoffe / Zutaten100 g von Sterillium Lösung Desinfektionsmittel enthält: 45 g Propan-2-ol 30 g Propan-1-ol 0,2 g Mecetroniumetilsulfat Sonstige Bestandteile von Sterillium Lösung Desinfektionsmittel: Glycerol 85 %, Tetradecan-1-ol, Duftstoffe, Patentblau V 85 %, Gereinigtes Wasser. GegenanzeigenBei bekannter Überempfindlichkeit gegen einen der Inhaltsstoffe sowie bei Früh- und Neugeborenen sollte dieses Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Sterillium Lösung Desinfektionsmittel: Sterillium Lösung Desinfektionsmittel wird je nach gewünschter Desinfektionswirkung unterschiedlich lange angewendet. Hygienische Händedesinfektion 30 Sek. Chirurgische Händedesinfektion 1,5 Min. Sterillium Lösung Desinfektionsmittel wird unverdünnt in die trockenen Hände eingerieben. Besonderes Augenmerk auf Fingerkuppen und Daumen legen. Die Hände müssen während der gesamten Einreibezeit mit Sterillium12,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Atherley, Kate: HandschuheHandschuhe , Ihr Ratgeber zum Stricken von Fäustlingen und Fingerhandschuhen. Handschuhe Stricken leicht gemacht. Strickanleitungen für Erwachsene und Kinderhandschuhe. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 201810, Produktform: Kartoniert, Autoren: Atherley, Kate, Seitenzahl/Blattzahl: 144, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Knitting, Keyword: fingerhandschuhe fäustling stricken; Stricken; Strickmuster anpassen; kinderhandschuhe stricken; Strickmuster; Fingerhandschue; fingerhandschuhe stricken mit kappe; Stricken lernen; handschuhe selber stricken; handschuh stricken; Fausthandschue, Fachschema: Stricken, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 275, Höhe: 17, Gewicht: 606, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sind Rauchmelder Einwegartikel?
Nein, Rauchmelder sind in der Regel wiederverwendbar und haben eine Lebensdauer von etwa 10 Jahren. Sie müssen jedoch regelmäßig gewartet und getestet werden, um sicherzustellen, dass sie ordnungsgemäß funktionieren. Nach Ablauf der Lebensdauer sollten sie gegen neue Rauchmelder ausgetauscht werden. **
-
Wie funktionieren Atemschutz-Überdruckgeräte?
Atemschutz-Überdruckgeräte funktionieren, indem sie dem Träger einen kontinuierlichen Luftstrom zur Verfügung stellen. Dabei wird frische Luft von außerhalb des Geräts angesaugt, durch einen Filter gereinigt und anschließend dem Träger zugeführt. Gleichzeitig wird verbrauchte Luft über ein Ausatemventil abgeführt, um eine ausreichende Sauerstoffversorgung sicherzustellen. **


Was ist Feuerwehr Atemschutz 2?
Feuerwehr Atemschutz 2 ist eine Weiterbildung für Feuerwehrleute, die bereits den Atemschutzgeräteträger-Lehrgang absolviert haben. In diesem Kurs werden fortgeschrittene Kenntnisse und Fähigkeiten im Umgang mit Atemschutzgeräten vermittelt, um in gefährlichen Einsatzsituationen wie Bränden oder chemischen Unfällen sicher arbeiten zu können. Ziel ist es, die Sicherheit der Feuerwehrleute zu erhöhen und ihre Einsatzfähigkeit zu verbessern. **
Sind Bügeleisen Hygieneartikel?
Nein, Bügeleisen gelten nicht als Hygieneartikel. Sie dienen dazu, Kleidung zu glätten und Falten zu entfernen, haben aber keine direkte Auswirkung auf die Hygiene. Hygieneartikel sind in der Regel Produkte wie Seife, Zahnbürsten, Handtücher oder Desinfektionsmittel, die zur Reinigung und Pflege des Körpers verwendet werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reise-Set für Hygieneartikel: Beutel + Becher + Seifenschale – sortierte FarbenReise-Set für Hygieneartikel: Beutel + Becher + Seifenschale – sortierte FarbenDas Set besteht aus einem Zahnbürstenetui, einem Becher und einer Seifenschale. Ein solches Reise-Set ist definitiv ein unverzichtbares Accessoire für jeden Touristen! Das Reise-Set ist aus strapazierfähigem Material gefertigt. Es gewährleistet den sicheren Transport von Hygieneartikeln. Es eignet sich perfekt für Reisen, Ausflüge von Kindern in Ferienlager, Sommercamps, Geschäftsreisen usw.Es ist ein unverzichtbarer Begleiter auf jeder Reise, eignet sich aber auch perfekt für das heimische Badezimmer.Produktsicherheit (Lieferantenangaben)Sicherheits- und Anwendungshinweise des Lieferanten: 1. Nicht in der Mikrowelle verwenden. 2. Dieses Produkt ist kein Spielzeug – außerhalb der Reichweite von Kindern aufbewahren. 3. Kontakt mit scharfen Gegenständen vermeiden, um Beschädigungen vorzubeugen. 4. An einem trockenen Ort aufbewahren, um Verformungen zu vermeiden. 5. Keinen hohen Temperaturen und direkter Sonneneinstrahlung aussetzen.0,62 €*Versand: 8,38 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Sterillium Lösung DesinfektionsmittelAnwendungsgebiet von Sterillium Lösung DesinfektionsmittelSterillium Lösung Desinfektionsmittel ist umfassend wirksam gegen Bakterien, Hefepilze und behüllte Viren. Zu den behüllten Viren zählen u. a. Influenzaviren (Influenza wird auch als echte Grippe bezeichnet.) Das Desinfektionsmittel ist besonders hautverträglich und rückfettend. Erhöht die Hautfeuchtigkeit bei regelmäßiger Anwendung. Ausgezeichnete Verträglichkeit auch bei Langzeitanwendung. Hervorragende Sofortwirkung. Farbstoff- und parfümfrei. Sterillium Lösung Desinfektionsmittel - Hyygiene und Desinfektion für Zuhause. Bestens geeignet als Bestandteil der Hausapotheke. Hygienische und chirurgische Händedesinfektion zum Einreiben – unabhängig von Waschbecken und Wasser. Für alle Bereiche, in denen Hygienen relevant ist, wie z. B. im Gesundheitswesen und Industrie, in der häuslichen Kranken-, Alten- und Säuglingspflege, bei der Heimdialyse. Wirkstoffe / Inhaltsstoffe / Zutaten100 g von Sterillium Lösung Desinfektionsmittel enthält: 45 g Propan-2-ol 30 g Propan-1-ol 0,2 g Mecetroniumetilsulfat Sonstige Bestandteile von Sterillium Lösung Desinfektionsmittel: Glycerol 85 %, Tetradecan-1-ol, Duftstoffe, Patentblau V 85 %, Gereinigtes Wasser. GegenanzeigenBei bekannter Überempfindlichkeit gegen einen der Inhaltsstoffe sowie bei Früh- und Neugeborenen sollte dieses Produkt nicht angewendet werden.DosierungAnwendungsempfehlung von Sterillium Lösung Desinfektionsmittel: Sterillium Lösung Desinfektionsmittel wird je nach gewünschter Desinfektionswirkung unterschiedlich lange angewendet. Hygienische Händedesinfektion 30 Sek. Chirurgische Händedesinfektion 1,5 Min. Sterillium Lösung Desinfektionsmittel wird unverdünnt in die trockenen Hände eingerieben. Besonderes Augenmerk auf Fingerkuppen und Daumen legen. Die Hände müssen während der gesamten Einreibezeit mit Sterillium12,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Atherley, Kate: HandschuheHandschuhe , Ihr Ratgeber zum Stricken von Fäustlingen und Fingerhandschuhen. Handschuhe Stricken leicht gemacht. Strickanleitungen für Erwachsene und Kinderhandschuhe. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 201810, Produktform: Kartoniert, Autoren: Atherley, Kate, Seitenzahl/Blattzahl: 144, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Knitting, Keyword: fingerhandschuhe fäustling stricken; Stricken; Strickmuster anpassen; kinderhandschuhe stricken; Strickmuster; Fingerhandschue; fingerhandschuhe stricken mit kappe; Stricken lernen; handschuhe selber stricken; handschuh stricken; Fausthandschue, Fachschema: Stricken, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 275, Höhe: 17, Gewicht: 606, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Karlsson, Maja: Schwedische Handschuhe strickenSchwedische Handschuhe stricken , Märchenhafte Strickmuster für warme Hände. Strickanleitungen und neue Strickideen von Maja Karlsson. Verschiedene Grundformen: Fingerlos, Handstulpen und Fäustlinge stricken. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20231116, Produktform: Leinen, Autoren: Karlsson, Maja, Übersetzung: Heinzius, Christine, Seitenzahl/Blattzahl: 182, Keyword: fair isle; fäustlinge stricken; handschuhe stricken; handstulpen stricken; lochmuster stricken; muster stricken; neue strickmuster; norwegermuster stricken; perlmuster stricken; strickanleitungen; strickbuch ; stricken; stricken ideen; strickmuster; zopfmuster stricken, Fachschema: Schweden~Jahreszeit / Winter~Winter~Stricken, Fachkategorie: Mode- und Textildesign: Accessoires, Interesse Alter: Jahreszeiten: Winter, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 264, Breite: 179, Höhe: 22, Gewicht: 748, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Rauchmelder Einwegartikel?
Nein, Rauchmelder sind in der Regel wiederverwendbar und haben eine Lebensdauer von etwa 10 Jahren. Sie müssen jedoch regelmäßig gewartet und getestet werden, um sicherzustellen, dass sie ordnungsgemäß funktionieren. Nach Ablauf der Lebensdauer sollten sie gegen neue Rauchmelder ausgetauscht werden. **
-
Wie funktionieren Atemschutz-Überdruckgeräte?
Atemschutz-Überdruckgeräte funktionieren, indem sie dem Träger einen kontinuierlichen Luftstrom zur Verfügung stellen. Dabei wird frische Luft von außerhalb des Geräts angesaugt, durch einen Filter gereinigt und anschließend dem Träger zugeführt. Gleichzeitig wird verbrauchte Luft über ein Ausatemventil abgeführt, um eine ausreichende Sauerstoffversorgung sicherzustellen. **
-
Was ist Feuerwehr Atemschutz 2?
Feuerwehr Atemschutz 2 ist eine Weiterbildung für Feuerwehrleute, die bereits den Atemschutzgeräteträger-Lehrgang absolviert haben. In diesem Kurs werden fortgeschrittene Kenntnisse und Fähigkeiten im Umgang mit Atemschutzgeräten vermittelt, um in gefährlichen Einsatzsituationen wie Bränden oder chemischen Unfällen sicher arbeiten zu können. Ziel ist es, die Sicherheit der Feuerwehrleute zu erhöhen und ihre Einsatzfähigkeit zu verbessern. **
-
Sind Bügeleisen Hygieneartikel?
Nein, Bügeleisen gelten nicht als Hygieneartikel. Sie dienen dazu, Kleidung zu glätten und Falten zu entfernen, haben aber keine direkte Auswirkung auf die Hygiene. Hygieneartikel sind in der Regel Produkte wie Seife, Zahnbürsten, Handtücher oder Desinfektionsmittel, die zur Reinigung und Pflege des Körpers verwendet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.